Més enllà de la imatge: la infraestructura que sosté l'abús amb IA
Una lectura de l'estudi de Morgan, Farid i Nightingale sobre imatges íntimes sintètiques no consentides i una proposta per debatre com documentar la infraestructura web amb rigor.
Lectura i debat · AEICF
Una imatge manipulada pot ser el punt de partida d’una investigació. Però la seva circulació depèn d’una xarxa de serveis que permet publicar una pàgina, mantenir-la accessible, trobar-la i obtenir ingressos. Observar aquesta xarxa planteja preguntes rellevants per a qui treballem amb imatge científica i forense: què podem observar?, com en deixem constància? i fins on ens permet arribar aquesta evidència?
Sarah Morgan, Hany Farid i Sophie J. Nightingale aborden aquesta perspectiva a The Backbone of Abuse: How Infrastructure Providers Enable the Proliferation of AI-Generated Non-Consensual Intimate Imagery, publicat el 30 setembre de 2026 a Journal of Online Trust and Safety. El seu objecte són les imatges íntimes sintètiques no consentides, una forma d’abús en què la manipulació de la imatge no fa menys real el dany a la persona representada.
Què van estudiar i què van trobar
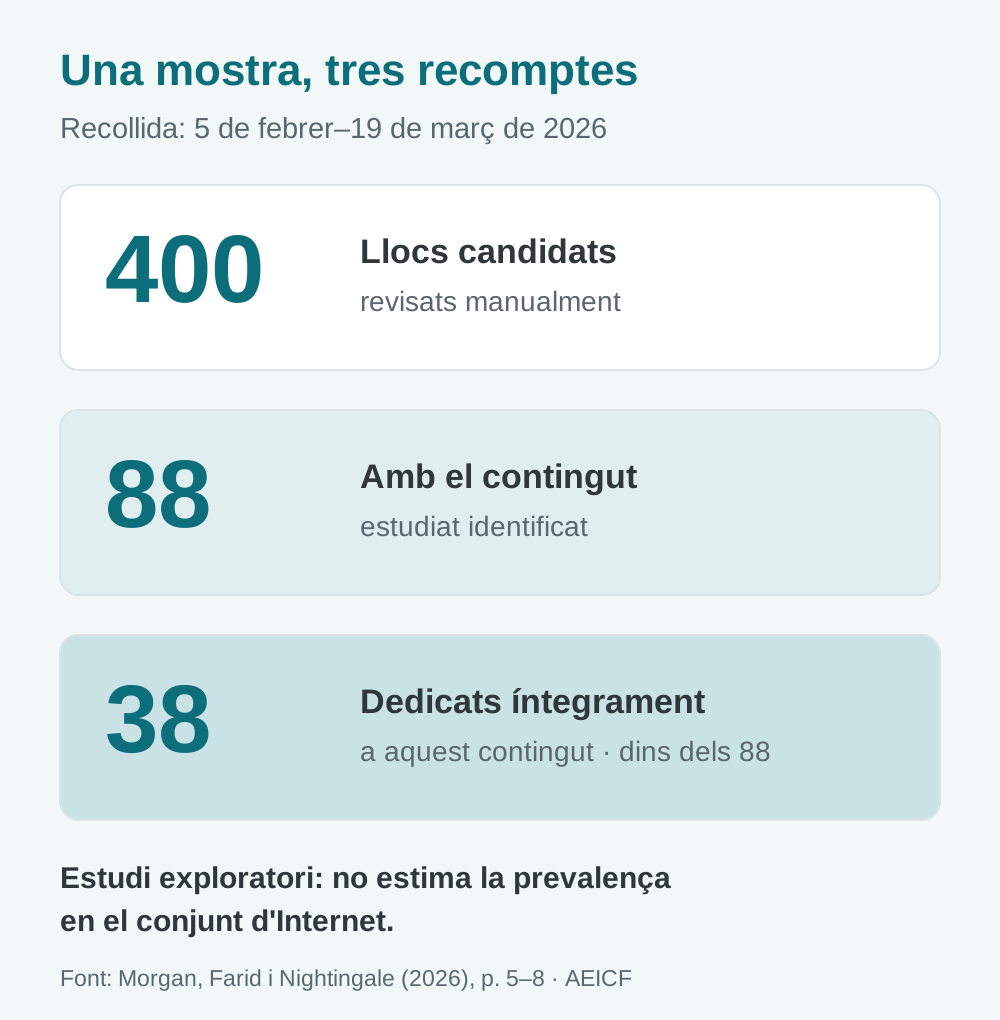
Entre el 5 de febrer i el 19 març de 2026, l’equip va revisar manualment 400 llocs candidats. En va identificar 88 amb el contingut estudiat; 38 estaven dedicats íntegrament a aquest contingut. La selecció va partir d’alertes i directoris i es va ampliar amb eines de dominis similars. Es va centrar en representacions de persones famoses i va utilitzar indicis del lloc i del contingut per classificar-los. El caràcter no consentit es va basar en una presumpció raonada sobre aquestes persones, no en una verificació individual del seu consentiment.
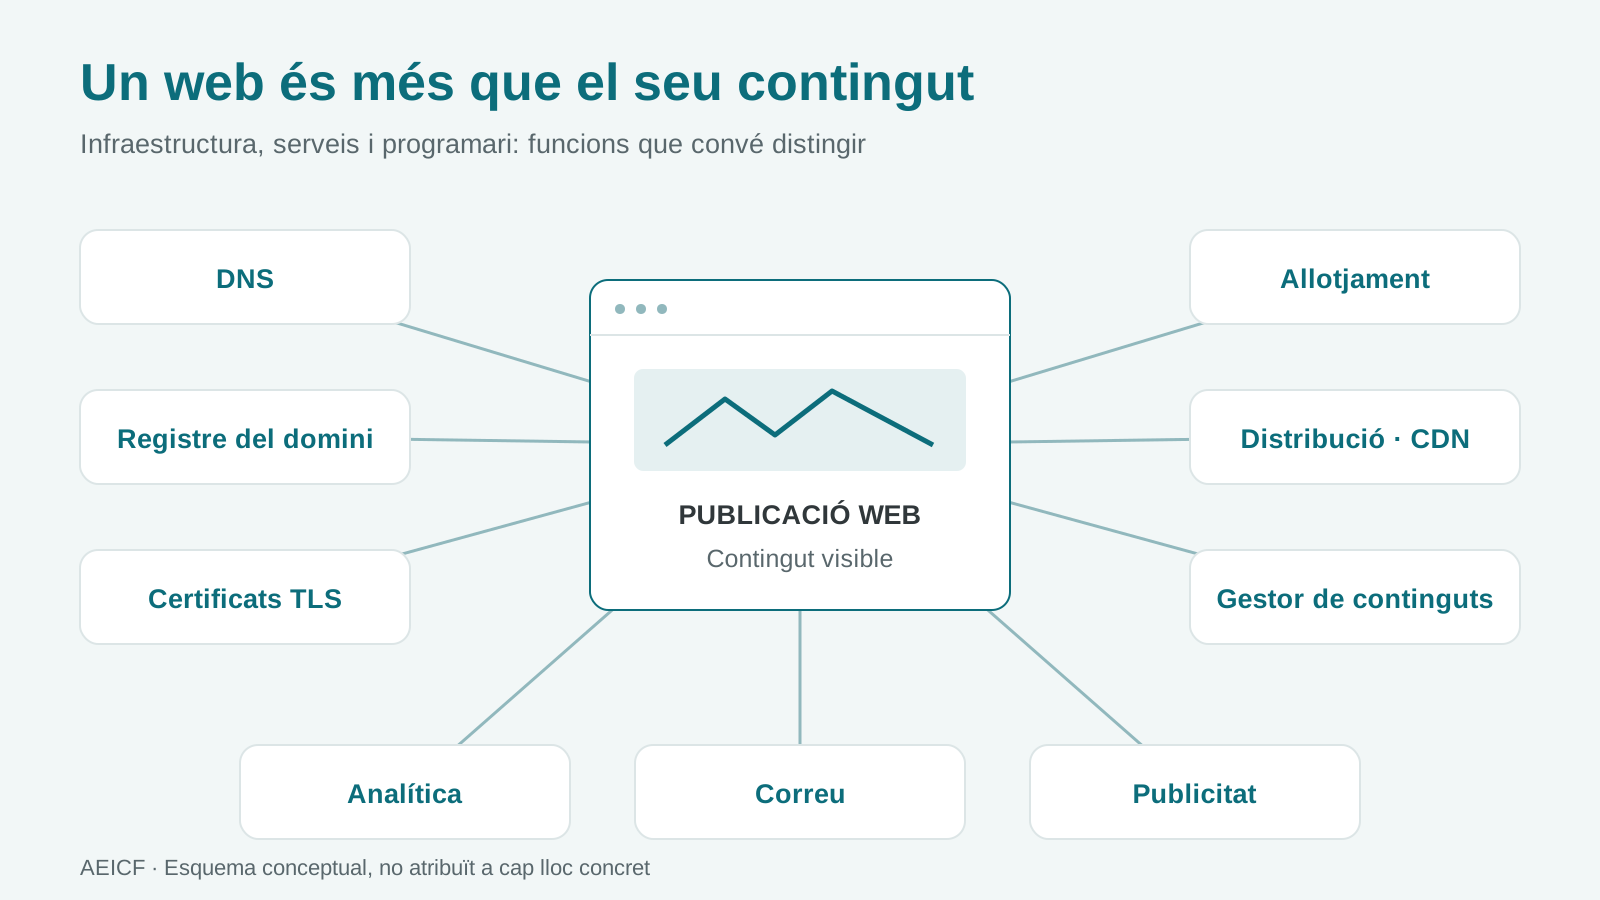
Els autors van examinar nou components: allotjament, xarxes de distribució de contingut (CDN), DNS, registre de dominis, certificats SSL, gestors de contingut, analítica, correu i publicitat. La seva anàlisi identifica una concentració de deteccions en determinats proveïdors i tecnologies. La figura 1 i l’apèndix A de l’article detallen els recomptes i les bases utilitzades per a cada servei.
Tres claus per interpretar els resultats
La mostra no equival al conjunt d’Internet
Es tracta d’un estudi exploratori, amb un procediment de cerca i un període d’observació definits. La selecció per dominis similars pot introduir biaixos; tampoc no permet traslladar automàticament els resultats a persones sense presència pública, espais privats o llocs no localitzats. La seva aportació consisteix a descriure i fer visible una part de l’ecosistema, no a oferir un cens universal.
Un percentatge necessita el seu denominador
En la categoria que l’article denomina allotjament, Cloudflare apareix en 64 de les 105 identificacions de proveïdor: aproximadament un 61 %. Aquesta base de 105 no és el nombre de llocs. Un lloc pot utilitzar diversos serveis de la mateixa categoria, i en altres categories hi ha informació que no es va poder identificar. Presentar totes les proporcions com a percentatges dels 88 llocs canviaria el significat dels resultats. Vegeu la secció 4.1, la figura 1 i la taula 1 de l’apèndix.
Trobar un domini conegut no mesura l’exposició quotidiana
Els investigadors van localitzar 82 dels 88 llocs a les dues primeres pàgines de resultats de Google. Ho van fer mitjançant cerques construïdes a partir de dominis que ja coneixien, fins i tot introduint-ne l’URL completa. El resultat informa sobre la seva localització amb aquest protocol; no mesura la probabilitat que una persona trobi aquest contingut mitjançant una cerca genèrica. El procediment i els seus passos s’expliquen a la secció 4.4, pàgina 11.
Serveis, intermediaris i programari: relacions diferents
Per traslladar aquesta línia de treball a la documentació forense, proposem distingir amb precisió la funció observada. Una adreça IP pública pot correspondre a un intermediari que rep les peticions i les transmet a un altre servidor. Per tant, detectar aquesta adreça no identifica per si sol on es conserva el contingut d’origen. La documentació de Cloudflare sobre DNS i proxy invers descriu aquesta separació entre la seva xarxa i el servidor d’origen.
Una cosa semblant passa amb els gestors de contingut. Detectar WordPress pot indicar l’ús d’un programa instal·lat en un allotjament de tercers. No demostra que el lloc estigui allotjat a WordPress.com. La documentació oficial de WordPress distingeix expressament el programari de codi obert del servei comercial d'allotjament.
Aquestes cauteles són la nostra proposta de lectura tècnica de l'estudi. No eliminen l'interès d'investigar la infraestructura: ajuden a formular relacions verificables. Convé separar l'observació obtinguda de la funció que se li atribueix i de qualsevol conclusió sobre control, coneixement o responsabilitat. Aquesta última requereix proves addicionals i una anàlisi específica.
Què podria acompanyar una captura web
La pregunta que plantegem des d'AEICF és si una captura podria resultar més informativa en incorporar una fitxa de la infraestructura observada. Seria una línia de treball per avaluar, no un procediment que aquest estudi hagi validat per a les nostres intervencions.
- Objecte i moment. Pàgina o recurs examinat, data, hora i zona horària. Una relació observada avui pot haver canviat quan es torni a consultar.
- Observació conservada. Registre DNS, resposta HTTP, certificat presentat o fragment de codi pertinent, juntament amb la seva font i el mètode d'obtenció. La dada original permet revisar la interpretació.
- Funció atribuïda. Diferenciar el registre del domini, el DNS, la intermediació, l'allotjament d'origen i el programari detectat. Quan les proves no permetin determinar una funció, deixar-la expressament sense determinar.
- Abast i alternatives. Indicar què s'ha comprovat, què procedeix d'una eina externa i quines explicacions continuen obertes. Compartir proveïdor o tecnologia no prova per si sol que dos llocs tinguin el mateix operador.
- Conservació i revisió. Documentar les eines i les versions, preservar els registres necessaris i calcular empremtes d'integritat. Una empremta ajuda a comprovar que un fitxer no ha canviat; no acredita per si sola que la seva interpretació sigui correcta.
Abans de plantejar una investigació caldria contrastar la reproduïbilitat de les observacions, el tractament de discrepàncies entre eines i la informació mínima necessària. També caldria definir com protegir les dades de les persones afectades i evitar que la documentació amplifiqui la difusió de l'abús. La utilitat del context tècnic depèn tant del que permet explicar com dels límits que deixa clars.
Lectura original i fonts
Morgan, S., Farid, H. i Nightingale, S. J. (2026). The Backbone of Abuse: How Infrastructure Providers Enable the Proliferation of AI-Generated Non-Consensual Intimate Imagery. Journal of Online Trust and Safety, 3(4). Publicat el 30 setembre de 2026.
- Publicació original i DOI.
- Llegir el PDF complet: selecció i recollida de dades, pàgines 5–8; infraestructura i denominadors, pàgines 8–9; cerques dirigides, pàgina 11; ètica de la investigació, pàgines 25–26; taules de proveïdors, pàgines 27–29.
- Cloudflare: funcionament del DNS i del servidor intermediari invers.
- WordPress: diferència entre el programari i WordPress.com.
Les il·lustracions són esquemes originals preparats per a aquesta lectura. El gràfic de la mostra utilitza els recomptes publicats pels autors; l'esquema d'infraestructura és conceptual i no representa una investigació sobre un lloc concret.